網絡安全健康檢查
準備更換 IT 供應商、把系統遷移到雲端,或回應客戶的保安審查?先檢視業務依賴的系統,找出需要優先處理的風險。
可先做網絡安全健康檢查,或商討正式 SRAA 的範圍。我們亦提供私隱風險評估及外部威脅監察支援。
保安風險評估及審計(SRAA)準備更換 IT 供應商、把系統遷移到雲端,或回應客戶的保安審查?先檢視業務依賴的系統,找出需要優先處理的風險。
如果你想先釐清哪些風險需要優先處理,可由健康檢查開始。如招標文件或客戶指定審計準則或報告格式,請提供相關要求,方便我們界定 SRAA 的範圍。
檢視議定系統的保安風險及管控佐證,整理按優先次序排列的改善項目,供管理層決策、回應招標要求或準備系統上線。
聯絡 K Ocean檢視項目如何收集、使用、分享及保留個人資料,在上線或重大變更前識別私隱風險及所需保障措施。
聯絡 K Ocean
檢視議定系統的保安風險及管控佐證,整理按優先次序排列的改善項目,供管理層決策、回應招標要求或準備系統上線。
透過網站、API、網絡及基建的漏洞評估、滲透測試與安全審查,提供經核實的發現、修復建議及約定複測。
了解服務
24/7 SOC、託管安全及 MDR,按個案確認監察、調查、升級及應變責任。
了解服務
評估 AI Agent、LLM 及 GenAI 風險,透過限定範圍的評估或試點檢視政策、敏感資料處理及控制證據。
了解服務
透過獲授權的紅藍演練、威脅情報導向攻擊模擬及釣魚演練,驗證防禦、偵測與應變,訂立改善重點。
服務主題示意圖片。
評估自己的系統,或跟進網絡以外的冒認風險。
工作開始前,先確認評估、交付及驗證範圍。
確認資產、目的、授權、資料邊界及驗收準則。
結合適當工具、人工調查及技術判斷。
說明證據、業務影響及建議行動。
複測約定發現,記錄已修復、未解決或未能驗證的項目。
了解安全評估、監察、AI 管治、品牌保護及端點安全的常見問題。
我們提供安全評估與測試、託管安全、AI 管治、品牌保護及端點安全支援。風險評估、私隱審查、演練與培訓按項目需要界定範圍。
先說明業務問題、受影響系統及現有控制。初步討論可協助判斷需要針對性測試、較全面的風險審查、監察支援,還是產品評估,無須先選定平台。
漏洞評估識別及評估潛在弱點;滲透測試透過獲授權測試,檢視約定攻擊路徑及核實相關發現。合適組合取決於資產、目的及可用存取權限。
約定交付物可包括經審閱的發現、證據、風險優先次序及修復建議。複測記錄項目範圍內檢查了甚麼、結果及限制。
可以。我們可與內部團隊、外判服務商或兩者一同界定責任。工作前確認存取、協調、修復負責人及升級渠道,讓發現能轉化為行動。
不是。監察涵蓋範圍屬於約定服務的一部分,需討論系統、遙測、人員時段、升級及應變要求。任何 24/7 監察或應變承諾均須在項目條款列明。
不是。AI 輔助測試以 AI 支援評估工作;AI 應用安全評估則檢視 AI 系統本身的風險,例如權限、資料存取及整合。測試計劃須說明需要哪項服務。
可以。我們可討論批准工具政策、敏感資料處理、存取控制及可審閱的管治證據。合適控制取決於工作流程、所選工具與部署;單靠管治產品並不代表符合所有要求。
不能保證。核實與證據可支持舉報及獲授權協調,但移除決定取決於外部服務商及適用程序。開始前會確認監察範圍與應變責任。
支援範圍取決於所選產品版本與設定。購買或部署前確認裝置類型、作業系統版本及管理要求。移動防護與桌面/伺服器 EDR 不應視為相同產品。
可以。我們可匿名介紹行業、挑戰、工作及交付物。具名參考及標誌須獲公開批准,個別結果不代表普遍服務承諾。
請提供網站、API 或網絡資產的大概數量、使用者角色、測試環境及目標日期。K Ocean 會先確認授權、存取、報告與複測範圍,再提供報價。初次查詢請勿傳送密碼、正式環境憑證或機密報告。
時間取決於資產及角色數量、應用複雜程度、可用存取權限、測試時段與報告要求。K Ocean 會在界定範圍後確認測試期、報告交付及複測安排;不同評估不能一概套用相同日數。
範圍可包括約定品牌名稱、假網站、釣魚域名、社交帳戶及虛假合作聲稱。K Ocean 會確認市場與來源、核實相關發現並記錄證據。品牌監察關注外部冒認;滲透測試則評估已獲授權測試的系統。
請提供可疑網址或帳戶、被模仿的官方品牌或域名,以及現有截圖或發現時間。避免在可疑來源登入、付款或下載檔案。K Ocean 會先審視證據,再確認進一步調查或獲授權跟進的範圍。
可以。請電郵至 info@kocean.io,或透過 WhatsApp +852 6799 2014 申請 20–30 分鐘需求討論。請簡述機構、安全問題及合適時間,由同事確認預約;提交申請不會自動完成訂位。
電郵至 info@kocean.io,或使用網站查詢表格準備電郵草稿。請簡述機構、感興趣的服務及需要。範圍、價格與示範安排由團隊確認;查詢不等於已確認預約。
K Ocean AI 協助解釋服務及整理需求,準備供團隊審閱的查詢、預約申請或報價草稿。
本機原型畫面 · 合成示例 · 沒有傳送查詢
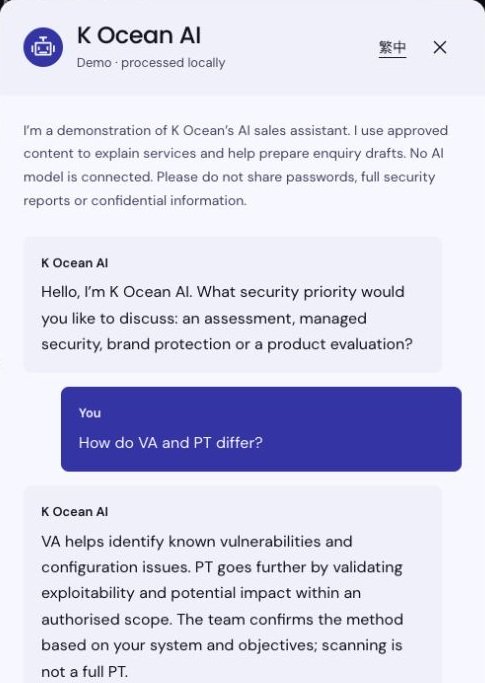
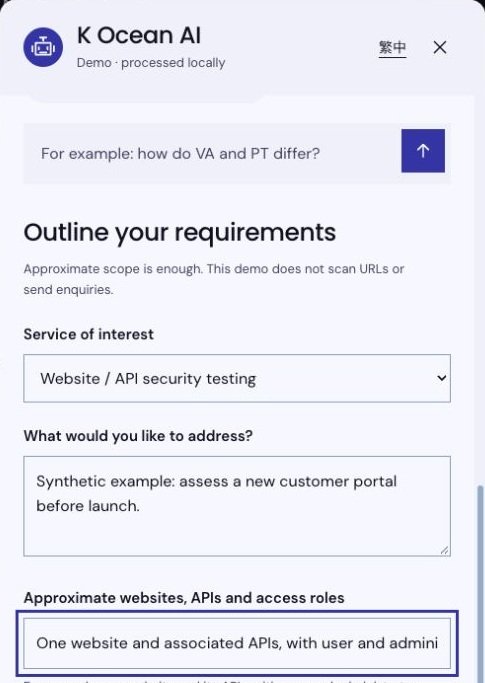
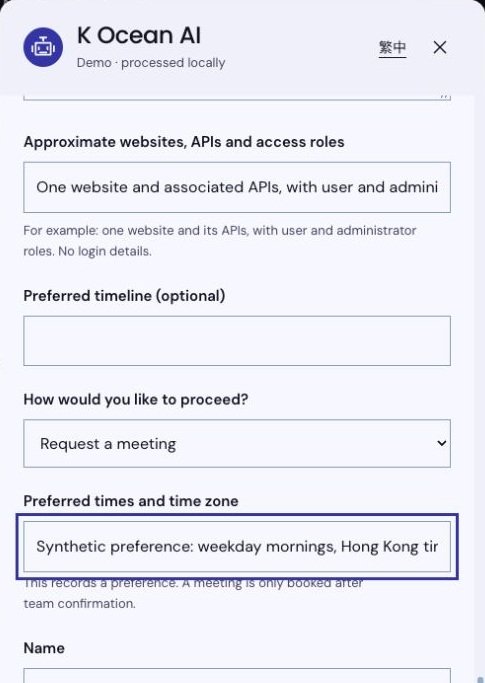
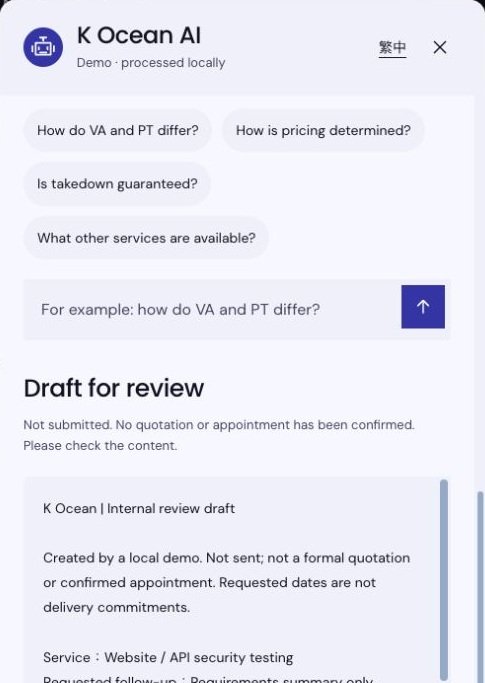
從安全評估、偵測與應變或產品評估開始。服務範圍、價格及預約由團隊確認。
本機示範 · 不會傳送訊息