安全評估與驗證
透過網站、API、網絡及基建的漏洞評估、滲透測試與安全審查,提供經核實的發現、修復建議及約定複測。
數碼港培育公司,服務經驗涵蓋公營機構、企業、金融服務及保險業。
按系統及業務重點,界定安全評估、託管偵測與應變、AI 管治及品牌保護的服務範圍。
透過網站、API、網絡及基建的漏洞評估、滲透測試與安全審查,提供經核實的發現、修復建議及約定複測。
24/7 SOC、託管安全及 MDR,按個案確認監察、調查、升級及應變責任。
SRAA、PIA、控制審查及 ISO27001 內審準備,整理支持安全評估與審計的證據。
評估 AI Agent、LLM 及 GenAI 風險,透過限定範圍的評估或試點檢視政策、敏感資料處理及控制證據。
監察約定來源的釣魚域名、冒認網站及品牌濫用,透過人工核實、取證及升級支持跟進。
透過獲授權的紅藍演練、威脅情報導向攻擊模擬及釣魚演練,驗證防禦、偵測與應變,訂立改善重點。
服務主題示意圖片。
探索解決方案準備上線、定期評估或回應客戶安全要求?先釐清資產、權限及測試目的。
了解服務按現有工具、營運需要及部署要求,評估端點、伺服器、移動裝置、網絡及應用防護。
端點偵測與應變、防毒及主機入侵偵測,涵蓋用戶裝置與伺服器。
防火牆、WAF、入侵偵測與防禦,以及網絡偵測與應變。
評估經選擇的中國研發安全產品,包括相容性、部署規劃及分階段遷移支援。
Smart Alternative 包括經選擇的中國研發產品,需評估相容性、資料流、支援及遷移需要。
探索產品了解測試、安全營運及 AI 管治的平台能力,透過技術評估確認版本、整合及部署需要。
了解網站安全評估功能,並與團隊討論資產、測試目的及報告要求。
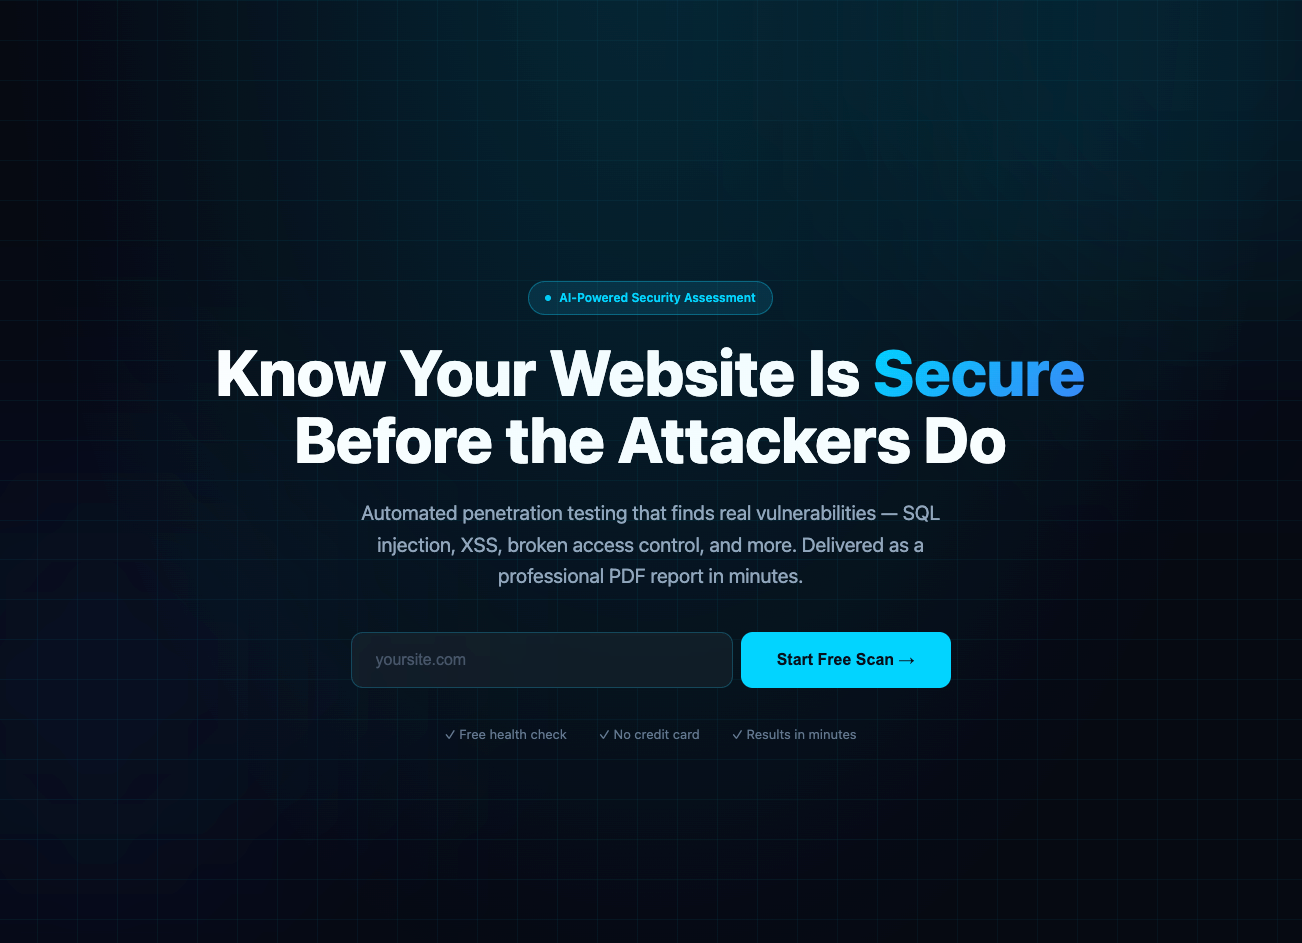
了解 AI 使用政策與可審閱的控制證據,以限定範圍試點評估瀏覽器、端點及閘道控制。
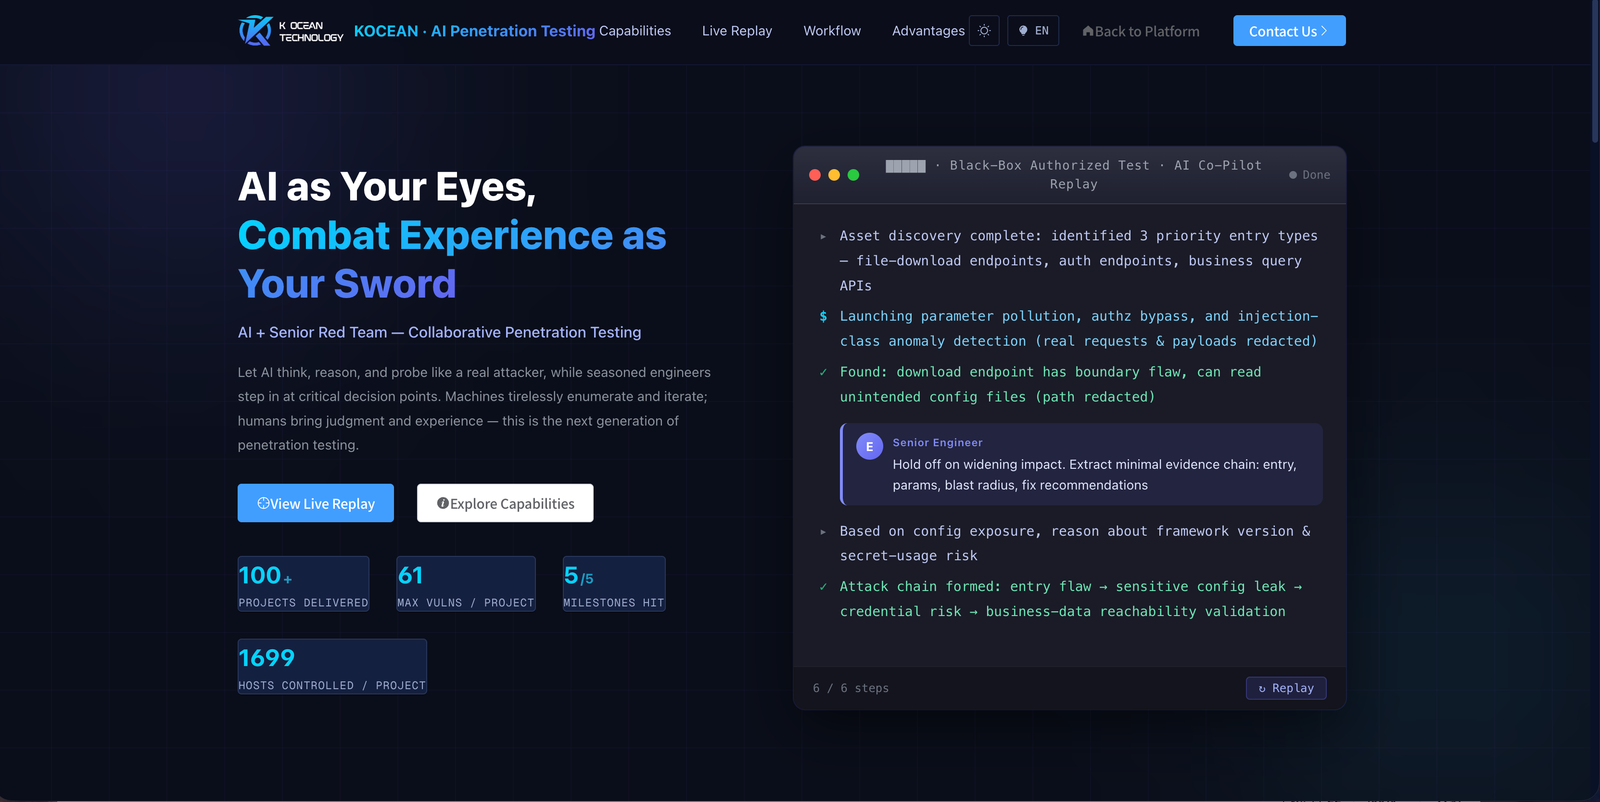
結合 AI 輔助探索與測試及資深紅隊判斷,確認授權與範圍、核實發現,並在修復與複測前審閱證據。
支援需要管理複雜系統、敏感資料及安全驗證要求的機構。
攻防網絡安全演練、安全評估及技術顧問支援。
應用與基建測試、修復驗證、安全技術及營運支援。
安全評估、風險審查及審計準備的證據整理。
獨立網絡安全驗證及威脅情報導向攻擊模擬。
工作開始前,先確認評估、交付及驗證範圍。
確認資產、目的、授權、資料邊界及驗收準則。
結合適當工具、人工調查及技術判斷。
說明證據、業務影響及建議行動。
複測約定發現,記錄已修復、未解決或未能驗證的項目。
先說明業務問題、受影響系統及現有控制。初步討論可協助判斷需要針對性測試、較全面的風險審查、監察支援,還是產品評估,無須先選定平台。
漏洞評估識別及評估潛在弱點;滲透測試透過獲授權測試,檢視約定攻擊路徑及核實相關發現。合適組合取決於資產、目的及可用存取權限。
不是。監察涵蓋範圍屬於約定服務的一部分,需討論系統、遙測、人員時段、升級及應變要求。任何 24/7 監察或應變承諾均須在項目條款列明。
可以。我們可討論批准工具政策、敏感資料處理、存取控制及可審閱的管治證據。合適控制取決於工作流程、所選工具與部署;單靠管治產品並不代表符合所有要求。
不能保證。核實與證據可支持舉報及獲授權協調,但移除決定取決於外部服務商及適用程序。開始前會確認監察範圍與應變責任。
支援範圍取決於所選產品版本與設定。購買或部署前確認裝置類型、作業系統版本及管理要求。移動防護與桌面/伺服器 EDR 不應視為相同產品。
K Ocean AI 協助解釋服務及整理需求,準備供團隊審閱的查詢、預約申請或報價草稿。
本機原型畫面 · 合成示例 · 沒有傳送查詢
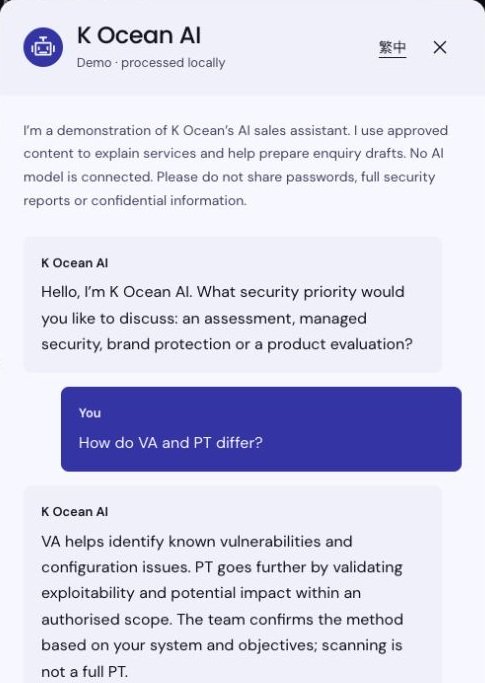
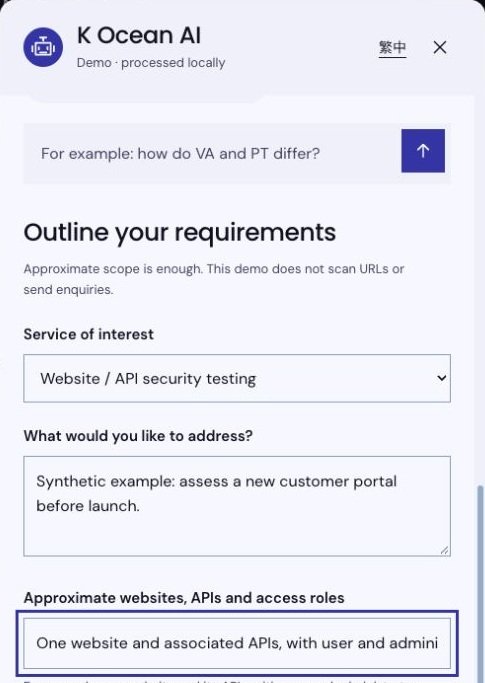
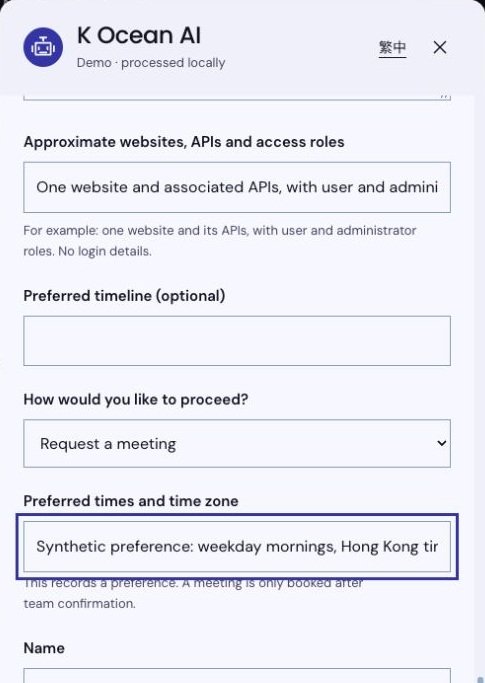
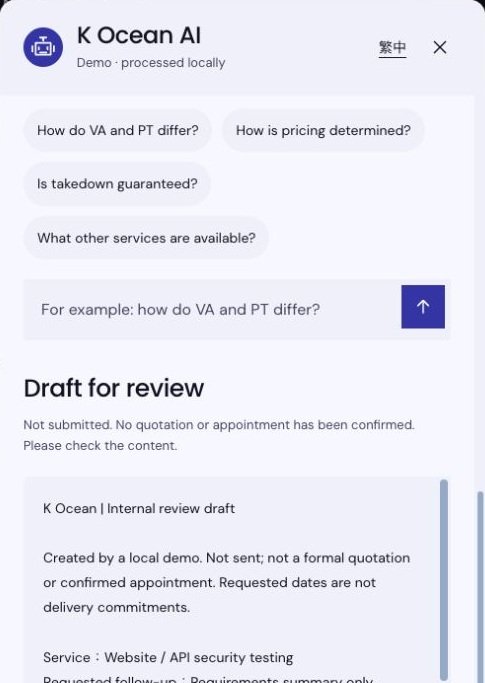
從安全評估、偵測與應變或產品評估開始。服務範圍、價格及預約由團隊確認。
本機示範 · 不會傳送訊息